Pressemitteilung: Erkenntnisreiches IIGP-Frühstück: Wie Unternehmen und Firmenchefs auf Cyberangriffe und IT-Gefahren mittels NIS2 reagieren können und sogar müssen
Von Volker Bitzer
Haben Sie schon einmal von „NIS2“ gehört? Wenn Sie Unternehmer, Geschäftsführer, Behördenleiter oder Inhaber eines Handwerkbetriebes sind, wäre es durchaus von Vorteil, sich schon einmal mit dem beschäftigt zu haben, was hinter dieser kryptischen Abkürzung steckt. Was sich genau dahinter verbirgt, wie man damit umgehen sollte, aber auch welche Chancen diese gesetzliche Vorschrift bereithält, das war Gegenstands eines Vortrags im Rahmen des jüngsten Unternehmer-Frühstücks beim IIGP Zollernalb.
Vorneweg: NIS2 (Network and Information Security) ist kein Kann, sondern ein Muss, zumindest für Firmen ab einer bestimmten Größe und Kategorisierung – sei es gemessen an der Zahl der Mitarbeiter, am Umsatz oder der Bilanzsumme; es greifen verschiedene Kriterien. Aber auch alle anderen tun sich gütlich daran, sich mit dieser EU-Vorschrift für mehr Cybersicherheit und den Schutz wichtiger Netzwerke und Informationssysteme redlich auseinanderzusetzen. Warum? Das erläuterte Thomas Ströbele von „yourIT Balingen“ als Gastredner beim jüngsten Unternehmerfrühstück, zu dem der Zweckverband Interkommunaler Industrie- und Gewerbepark (IIGP) Zollernalb am Mittwoch, 23. September, ins ehemalige Albcasino der Bundeswehr eingeladen hatte.
Komplex ist das Thema und anspruchsvoll die Umsetzung dieser zwingenden Aufgabe. Der IIGP-Frühstücksmorgen war geradezu prädestiniert, um einen Weg zu einer strukturierten Herangehensweise an NIS2 kennenzulernen. Ziel ist ein hoher und gleicher Standard für IT-Sicherheit in der ganzen Europäischen Union. Und diese Aufgabe ist „Chefsache“. Oder wie in den Paragrafen des Gesetzes verankert ist: Die Geschäftsführung haftet bei Pflichtverletzungen persönlich und kann sich nicht herausreden. Zudem besteht eine gesetzliche Pflicht zu Cyber-Sicherheitsschulungen für die Chefetage. Ströbele formuliert es so: „Viele sicherheitsrelevanten Aufgaben sollten nicht an ihre IT delegiert werden, denn es ist Ihr Laden!“ Ein dezentes Raunen geht durchs Publikum.
Ströbeles Ausführungen zu „Informationssicherheit neu denken: Pflichten und Chancen der NIS2-Richtlinie und ihre Umsetzung in der Praxis“ war für viele der Zuhörer möglicherweise eine recht trockene Angelegenheit, deshalb aber nicht minder bedeutsam. Und der Referent versuchte seine „Vorlesung“ mit greifbaren Beispielen aufzulockern. So unter anderem schmunzelnderweise mit einer Packung „Buchstabensuppe“, als Sinnbild für ein unternehmerisches Passwortmanagement.
Der Referent ist gelernter Kaufmann, Vertriebler, aber seit 24 Jahren in der IT-Branche tätig. Hier seit einigen Jahren vornehmlich in beratender Funktion. Selbst sieht er sich als Übersetzer, oder vielleicht träfe es das Wort Mittelsmann noch besser, um zwischen Technik auf der einen sowie Verwaltung und Managementebene auf der anderen Seite zu dolmetschen. Es geht ihm um eine funktionierende Schnittstelle für tiefgreifende, zwingende Konzepte für die betroffenen Unternehmen, sowohl informationstechnologisch als auch legislativ und regulativ. Diese Stränge zusammenzubringen und im Idealfall zu bündeln, darin sieht Thomas Ströbele seine Aufgabe – ob als Referent wie an diesem Mittwochvormittag oder bei seinem täglichen Einsatz als Leiter „Consulting, Marketing & Vertrieb“ im eigenen, etwa 30 Mann und Frau starken Balinger Unternehmen.
Kaum vergeht ein Tag, an dem nicht eine neue Schlagzeile über Hackerangriffe, Cyberattacken oder Datenklau (oft einhergehend mit Betriebsausfällen) auf Unternehmen und Behörden die Runde macht. Mit 52 Prozent steht in der laufend fortgeschriebenen Risikotabelle der Allianz-Versicherung die Cyberkriminalität nicht erst seit gestern auf Platz eins. Zunehmend kämpft sich in diesem Ranking aber auch die KI nach vorne, die letztlich ebenfalls in die Sparte IT gehört. Sehr verwundbar ist die Lieferkette, denn: „Ein Vorfall bei einem Partner oder Dienstleister trifft oft das ganze Netzwerk. Auch Unternehmen, die selbst alles richtig gemacht haben“, appelliert Ströble, sich nicht im Sicheren zu wiegen. Entsprechend hoch sei der Anspruch von Kunden, Auftraggebern oder auch Versicherungen. Sie erwarten Antworten, kein Ausweichen. Weil das auch längst die Gesetzgeber erkannt haben, hat die EU gehandelt. Jetzt kommt NIS2 ins Spiel. Diese Vorschrift verpflichtet bestimmte Branchen und Größenklassen direkt. Wer darunterfällt, muss klare Anforderungen erfüllen –inklusive Meldepflichten und Verantwortung der Geschäftsleitung. Ströbele empfiehlt einen frühen Blick auf klare Prozesse, unabhängig von der Mitarbeiterzahl. Denn auch kleinere Unternehmen oder Betriebe, für die NIS2 jetzt nicht de jure verpflichtend sei, täten gut daran, diese Richtlinie zu erfüllen oder sich zumindest stark daran zu orientieren. Das Argument: Sie sind Teil der Lieferketten und wenn ein großer Kunde mit NIS2 unterwegs ist, erwartet dieser oft von den Kleinen, vielfach Zulieferer, den gleichen Standard.
„IT-Sicherheit ist nicht gleich Informationssicherheit“, betont der Redner nicht nur einmal an diesem Vormittag. Es ginge hier um die Organisation, nicht nur um pure Technik und Ausstattung. NIS2 schütze Informationen, egal wie diese auch in den Unternehmen vorhanden seien: digital, auf Papier oder in den Köpfen der Mitarbeiter. Ströbele gibt ein Beispiel: Ein IT-Dienstleister mit rund 15 Mitarbeitern ging davon aus, dass NIS2 für ihn keine Rolle spielt. Dann verlangte ein großer Auftraggeber (selbst direkt von NIS2 betroffen) im Rahmen von Vertragsverlängerungs-Gesprächen einen Nachweis über geregelte Informationssicherheitsprozesse. Eine Erstaufnahme zeigte: Die größten Lücken waren organisatorisch, nicht technisch. Innerhalb weniger Wochen wurden die wichtigsten Punkte geschlossen. Der Auftrag war für den Kleinbetrieb somit gerettet.
Die Mühe, welche Informationssicherheit zweifelsohne macht, zahlt in den meisten Fällen aus. Potenziell schlimme Auswirkungen lassen sich begrenzen und stabile, sichere Lieferketten sind die Chance par excellence für europäische Unternehmen. So die Argumentation von Thomas Ströbele auf eine gezielte Nachfrage von IIGP-Geschäftsführerin Heike Bartenbach.
Fazit: NIS2 fordert ein ganzheitliches Informationssicherheits-Managementsystem (ISMS). Es reicht nicht, eine neue Firewall zu kaufen. Prozesse, Schulungen, Notfallpläne und Risikoanalysen müssen gelebt und dokumentiert werden. Nutzen können Firmenverantwortliche noch einen Geldtopf beim Bundesamt für Wirtschaft und Ausfuhrkontrolle (BAFA). Eile ist jedoch geboten, denn das Förderfenster schließt sich am 31. Dezember 2026.
Thomas Ströbele wäre aber nicht Kaufmann, Vertriebler und Mitinhaber eines IT-Unternehmens, wenn er nicht auch einen pragmatischen Einstieg in diese verflochtene Thematik gegeben hätte, die nicht zuletzt auf Offerten seiner Firma fußt. „The Compliänce by yourIT“ nennt der Referent, in Anlehnung an die baden-württembergische Wortkreation „The Länd“ das Paket. Wie das greifbar und vor allem im Einzelfall aussehen könnte, dazu hatten die anwesenden Firmenvertreter und Unternehmer bei Kaffee, Kaltgetränken und Frühstücks-Häppchen im Anschluss noch ausreichend Gelegenheit, sich mit dem Fachmann auszutauschen.
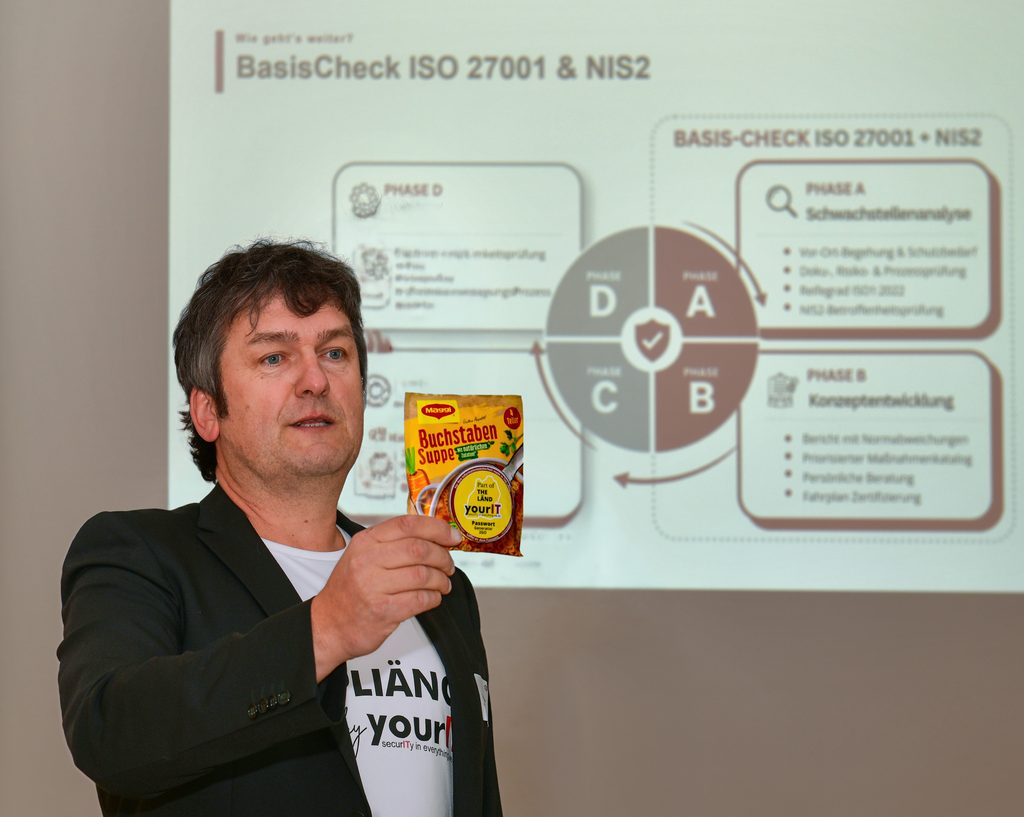
Eine Buchstabensuppe als Passwort-Animator: Was Thomas Stöbele hier scherzhaft versinnbildlicht, ist in Wirklichkeit ein sehr ernstes Thema. Denn IT-Sicherheit ist ein schier unendliches Feld.
Foto: Stadt Meßstetten/Volker Bitzer